
Blog
As doze perguntas que o fornecedor de IA não quer ouvir
- CFM 2.454
- IA
- Fornecedores
- Consultório
Todo guia de “como escolher o software da sua clínica” segue o mesmo roteiro: agenda, prontuário, financeiro, relatórios, aplicativo para o paciente, suporte. Em algum ponto aparece um parágrafo sobre segurança, que costuma dizer que o sistema deve “estar de acordo com a LGPD e a HIPAA”. A HIPAA é uma lei americana; não se aplica a um consultório em Goiânia. O que a frase revela é que o critério de conformidade foi copiado, não pensado.
Nenhum desses guias menciona o Conselho Federal de Medicina. E desde 26 de agosto de 2026 essa omissão tem custo: a Resolução CFM nº 2.454/2026 está em vigor, e ela dá ao médico o direito de recusar sistemas de IA sem validação ou certificação adequada (art. 3º, III) e o dever de usar apenas sistemas que atendam às normas vigentes (art. 4º, IV). Direito e dever que só se exercem de um jeito — perguntando.
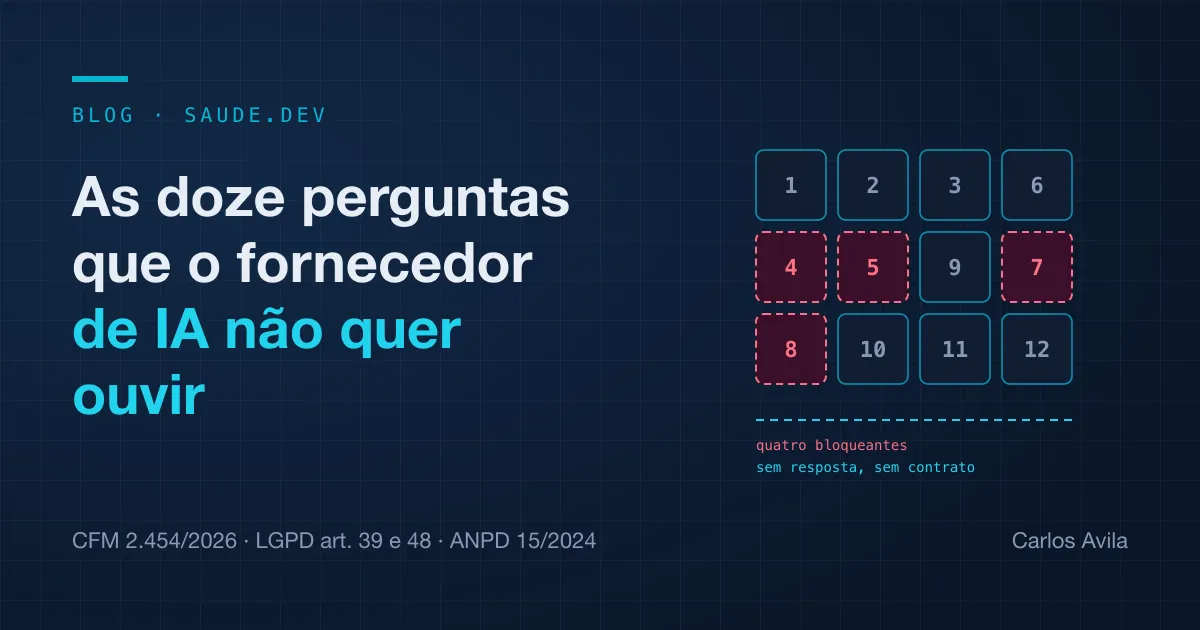
Este texto é o recorte de um documento do Kit CFM 2.454/2026: doze perguntas para enviar ao fornecedor antes de assinar, cada uma com o dispositivo que a fundamenta e o que é uma resposta aceitável. Quatro delas são bloqueantes.
Por que “criptografia e backup” não é uma pergunta
A resposta que todo fornecedor tem pronta é a de segurança: dados criptografados, backup diário, servidores “em nuvem líder de mercado”. É verdade, é necessário e não diz quase nada. Criptografia protege o dado de quem não tem a chave; a pergunta que importa é quem tem a chave, em que país, e o que faz com ela.
A 2.454 desloca o eixo. Ela exige que o serviço médico avalie o risco do sistema que usa (art. 13 e Anexo II), registre o uso e proteja os dados do paciente “em todas as etapas do ciclo de vida da IA” (art. 6º). Isso não se responde com um selo na página de vendas. Responde-se com informação que só o fornecedor tem — e que ele só entrega por escrito se alguém pedir.
Uma regra prática para todo o questionário (prática recomendada — não é exigência literal): a resposta vira anexo do contrato, ou declaração assinada, ou ao menos e-mail arquivado com data. Resposta por telefone não conta.
As quatro que decidem o contrato
4. Onde os dados ficam e quem os acessa
Quais dados de pacientes o sistema recebe? Em que país ficam armazenados e processados? Quem são os subprocessadores — nuvem, modelo de linguagem, transcrição — e onde estão?
O compartilhamento de dados só é admitido “quando estritamente necessário” e com “base legal idônea” (art. 6º, §1º), e a resolução remete à proteção geral de dados pessoais (art. 16). Transferência internacional tem regras próprias na LGPD. Resposta aceitável: lista nominal de subprocessadores e países; se houver transferência internacional, a base usada. “Usamos provedores de nuvem líderes” não é resposta.
5. Uso dos dados para treinar ou melhorar o modelo
Os dados dos nossos pacientes — texto, áudio, imagens, prompts — são usados para treinar, validar ou aprimorar o modelo, seu ou de terceiros? Se sim, com que base e como desativar isso?
O uso de dados para “treinamento, validação e aprimoramento” exige base legal (art. 6º, §2º). E o serviço precisa saber a resposta para conseguir informar o paciente. Resposta aceitável: por padrão, não usa; ou desativação contratual comprovável, por escrito. Uso para treino sem possibilidade de desligar, em sistema que recebe dado identificável, é motivo para não contratar.
7. Segurança da informação e incidentes
Quais controles existem — criptografia em trânsito e em repouso, controle de acesso, registro de acessos? Há certificação ou auditoria independente? Houve incidente de segurança nos últimos 24 meses e como foi tratado?
É vedado usar sistema “que não garanta padrões mínimos de segurança da informação compatíveis com os dados pessoais sensíveis” (art. 6º, §3º), e o art. 17 exige mecanismos de segurança adequados. Resposta aceitável: descrição dos controles, relatório de auditoria ou certificação com data, e histórico de incidentes com o que mudou depois. Aqui está a diferença entre esta pergunta e a resposta pronta: o fornecedor que se recusa a falar de incidentes está dizendo algo.
8. O sistema executa alguma ação sem revisão humana?
Existe alguma situação em que o sistema envia, agenda, prescreve, comunica ao paciente ou grava no prontuário sem que um profissional revise antes? Isso é configurável?
É vedado delegar à IA a comunicação de diagnósticos, prognósticos ou decisões terapêuticas sem mediação humana (art. 5º, §2º); é vedado sistema que “restrinja ou substitua a autoridade final do médico” (art. 18, §1º); a supervisão humana é obrigatória (art. 15, parágrafo único). Resposta aceitável: nenhuma ação clínica sem revisão — ou toda ação automática desligável por configuração, e desligada por padrão. Ação clínica automática que não pode ser desligada é motivo para não contratar.
A pergunta 8 é a que mais incomoda, porque a resposta honesta muitas vezes é “sim, e é o nosso diferencial”. O produto foi desenhado para agir sozinho; a resolução foi escrita para que ele não aja. Quem compra precisa saber de que lado do contrato está.
As outras oito, em uma tabela
Não são bloqueantes; são as que separam um fornecedor que entendeu o que vende de um que ainda não entendeu.
| Nº | Pergunta | Dispositivo | O que é resposta aceitável |
|---|---|---|---|
| 1 | Qual nível de risco (baixo, médio, alto) vocês atribuem ao sistema, segundo o Anexo II, e para quais finalidades essa classificação vale? | art. 13 | Um nível declarado, com finalidade delimitada por escrito. “Depende do uso” sem detalhar é incompleto. |
| 2 | Que evidência de validação existe? O sistema é registrado ou notificado na ANVISA como dispositivo médico? Se não, por quê? | art. 3º, III; art. 4º, IV; art. 9º | Estudo ou relatório técnico acessível, com métricas e população. Situação clara na ANVISA: “regularizado sob nº X” ou “não é dispositivo médico porque Y”. |
| 3 | Quais são as limitações conhecidas? Em que populações, idiomas ou contextos foi menos testado? Como monitoram viés? | art. 3º, II; art. 4º, III; Anexo III, I e II | Uma lista concreta, com exemplos. “Não há limitações conhecidas” é a pior resposta possível. |
| 6 | Por quanto tempo cada tipo de dado fica armazenado? Como é o descarte ao fim do contrato e a devolução dos dados? | art. 6º; art. 9º, §1º; Anexo III, VI | Prazos por tipo de dado, exportação em formato aberto e comprovação de exclusão ao término. |
| 9 | Como o sistema mostra a origem de uma sugestão? O médico consegue registrar que discorda, e isso fica salvo? | art. 3º, II; art. 18, §2º | Interface que mostra fonte, trecho ou critério; campo de discordância que gera registro rastreável. |
| 10 | O que o serviço pode configurar? Que logs existem, por quanto tempo, e como o serviço ou um órgão de fiscalização os acessa? | art. 9º, §2º; Anexo III, V e VIII | Parâmetros configuráveis listados; logs com versão do modelo, data, usuário e saída; exportação sob demanda. |
| 11 | Vocês assinam contrato específico de tratamento de dados pessoais? Quem é o encarregado (DPO) e como contatá-lo? | LGPD, art. 39; art. 16 | Minuta de contrato de tratamento de dados disponível; nome e contato do encarregado. |
| 12 | Qual é o canal para relatar falhas e usos inadequados? Em quanto tempo vocês comunicam ao serviço um incidente que afete dados dos nossos pacientes? | art. 7º, §2º; LGPD, art. 48; Res. CD/ANPD 15/2024 | Canal nomeado com prazo de resposta; compromisso contratual de avisar incidentes em prazo curto e definido. |
A pergunta 12 merece uma nota. A Resolução CD/ANPD nº 15/2024 fixa em três dias úteis o prazo para o controlador comunicar um incidente relevante à ANPD, contados de quando ele toma conhecimento. Se o fornecedor demora uma semana para avisar, o prazo da clínica já venceu antes de ela saber que existia. O compromisso de comunicação rápida, no contrato, é o que torna os três dias possíveis.
Os sinais de alerta
Respostas que, isoladamente, não reprovam, mas que juntas pedem cautela (prática recomendada — não é exigência literal):
- “Não há limitações conhecidas”, “o sistema é 100% preciso” ou qualquer promessa de resultado.
- Não sabe dizer em que país os dados ficam, ou muda a resposta entre o comercial e o técnico.
- Trata a pergunta sobre a ANVISA como irrelevante sem explicar por quê.
- Usa os dados para treinar “de forma anonimizada”, sem descrever como anonimiza nem quem verifica.
- Não tem encarregado de dados nem minuta de contrato de tratamento, mas “pode providenciar”.
- Nunca teve incidente de segurança e não tem processo para o dia em que tiver.
- A funcionalidade que age sem revisão humana “é o diferencial do produto”.
- Responde ao questionário com o material de marketing.
O e-mail que resolve em quinze dias
O questionário é um anexo; o que faz o fornecedor responder é um e-mail curto, com prazo e com a informação de que quatro perguntas são condição para o contrato. O modelo do kit:
Assunto: Questionário sobre o sistema de IA [NOME DO SISTEMA] — Resolução CFM 2.454/2026
Prezados,
Somos [NOME DO SERVIÇO] e [estamos avaliando a contratação / utilizamos] o sistema [NOME DO SISTEMA]. A Resolução CFM nº 2.454/2026, em vigor desde 26/08/2026, exige que serviços médicos avaliem o risco dos sistemas de IA que usam, registrem seu uso e assegurem a proteção dos dados dos pacientes.
Para isso, pedimos resposta por escrito às doze perguntas em anexo até [DATA — 15 DIAS]. As respostas serão anexadas ao contrato e reavaliadas anualmente.
Quatro perguntas (4, 5, 7 e 8) são condição para a contratação ou continuidade. Se alguma informação for confidencial, indiquem e proporemos acordo de sigilo.
Atenciosamente, [NOME], [CARGO], [NOME DO SERVIÇO]
Fornecedor sério responde em menos de quinze dias. Fornecedor que pede reunião “para explicar melhor” em vez de responder por escrito está pedindo que a resposta não fique registrada.
O documento completo, com a ficha de avaliação e o veredito para assinar, é o questionário do fornecedor do kit — e a resposta preenchida se guarda junto do inventário de sistemas do documento 1.
O que decidir esta semana
- Quais sistemas da clínica têm alguma função de IA hoje — incluindo a que apareceu numa atualização do prontuário?
- Para algum deles, existe resposta por escrito sobre em que país os dados ficam?
- Algum sistema usa os dados dos pacientes para treinar modelo, e alguém já pediu para desligar?
- Algum sistema envia, agenda ou grava algo sem que uma pessoa revise antes?
- Se o fornecedor sofresse um incidente hoje, em quanto tempo a clínica saberia — e por qual canal?
A resolução não pede que o médico entenda de arquitetura de software. Pede que ele saiba o que está contratando, e dá a ele o direito de recusar o que não consegue avaliar. As doze perguntas são só a forma de exercer esse direito antes de assinar, em vez de descobrir depois.
Se a sua clínica está escolhendo um sistema, ou avaliando o que já usa, é o tipo de leitura de resposta de fornecedor que ajudamos a fazer.
Fontes
- CFM — Resolução CFM nº 2.454/2026 (PDF oficial), art. 3º, II e III; art. 4º, III e IV; art. 5º, §2º; art. 6º, caput e §§1º a 3º; art. 7º, §2º; art. 9º; art. 13; art. 15, parágrafo único; art. 16; art. 17; art. 18, §§1º e 2º; Anexos II e III
- Planalto — Lei nº 13.709/2018 (LGPD), art. 39 (operador) e art. 48 (comunicação de incidente)
- ANPD — Resolução CD/ANPD nº 15/2024 (DOU), art. 6º (prazo de três dias úteis)
- saude.dev — Kit CFM 2.454/2026, documento 4: Questionário do fornecedor (CC BY 4.0)